Ein intelligentes Zuhause bietet viele Vorteile: Die Automatisierung von Haushaltsgeräten, Klima- und Heiztechnik oder Beleuchtung steigert den Komfort und trägt zu einem angenehmen Wohnklima bei. Sensoren erfassen Zustände, Steuerungen verarbeiten diese Informationen und Aktoren setzen die gewünschten Funktionen automatisch um. Über das Smartphone lassen sich viele dieser Funktionen auch aus der Ferne bedienen.
Doch wie stellt man sicher, dass diese Annehmlichkeiten nicht durch Schwachstellen in der IT-Infrastruktur gefährdet werden?
Je mehr Geräte miteinander vernetzt sind und je mehr Funktionen über das Internet erreichbar sind, desto wichtiger wird die Cybersicherheit. Ein Angriff kann nicht nur persönliche Daten gefährden, sondern auch die Verfügbarkeit und Zuverlässigkeit der Haustechnik beeinträchtigen.
Im Folgenden werden die wichtigsten Risiken eines intelligent gesteuerten Zuhauses erläutert und Massnahmen vorgestellt, mit denen sich diese Risiken wirksam reduzieren lassen.
Welche Sicherheitsrisiken müssen im Smart Home berücksichtigt werden?
Schauen wir uns zunächst einige Bedrohungsszenarien an. Sie zeigen, wie Angreifer, unsichere Dienste oder technische Probleme Schäden verursachen können.
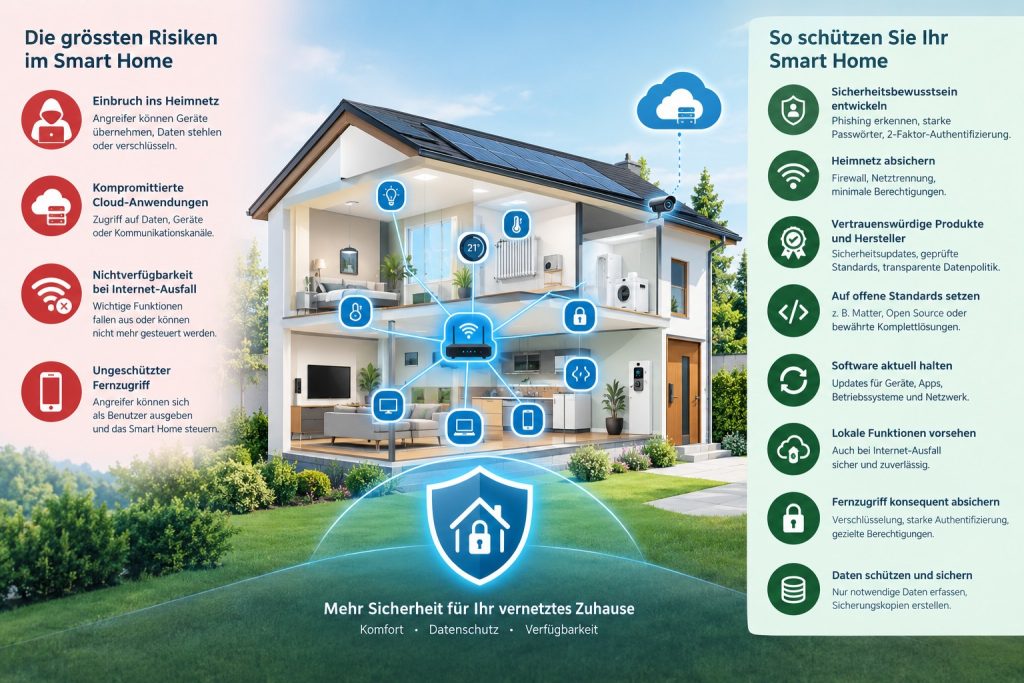
Einbruch ins Heimnetz
Umfangreiche Smart-Home-Installationen benötigen eine komplexe IT-Infrastruktur. Neben Computern und Smartphones kommunizieren darin beispielsweise Beleuchtungssteuerungen, Heizungsregler, Sensoren, Kameras und zentrale Steuereinheiten miteinander. Jedes zusätzliche Gerät kann neue Angriffsmöglichkeiten eröffnen, insbesondere wenn es unzureichend abgesichert ist.
Gelingt es einem Angreifer, in das Heimnetz einzudringen, kann er möglicherweise auf persönliche Daten zugreifen, Passwörter stehlen oder Geräte manipulieren. Gestohlene Zugangsdaten können beispielsweise dazu verwendet werden, weitere Online-Dienste zu übernehmen. Persönliche Informationen können zudem für Erpressungsversuche missbraucht werden.
Eine weitere Gefahr sind sogenannte Ransomware-Angriffe. Dabei werden Daten verschlüsselt, sodass sie für den Besitzer nicht mehr zugänglich sind. Die Angreifer fordern anschliessend Lösegeld für eine mögliche Entschlüsselung. Auch vernetzte Geräte können von solchen Angriffen betroffen sein oder als Ausgangspunkt für weitere Angriffe dienen.
Kompromittierung von Cloud-Anwendungen
Viele Smart-Home-Systeme kommunizieren mit Servern im Internet. Diese Cloud-Dienste übernehmen beispielsweise die Speicherung von Daten, die Auswertung von Kamerabildern oder die Bereitstellung eines Fernzugriffs.
Eine Überwachungskamera kann etwa Videodaten an einen Server übertragen, der Bewegungen erkennt oder Personen identifiziert. Über eine App können die Bilder anschliessend auch von unterwegs abgerufen werden.
Werden solche Cloud-Dienste oder die zugehörigen Benutzerkonten kompromittiert, können Angreifer unter Umständen auf private Daten zugreifen oder die Steuerung der angeschlossenen Geräte übernehmen. Je nach Architektur kann ein kompromittierter Dienst auch dazu missbraucht werden, weitere Angriffe auf das Heimnetz vorzubereiten.
Dabei ist zu beachten, dass nicht nur technische Schwachstellen ein Risiko darstellen. Auch unsichere Passwörter, gestohlene Zugangsdaten oder unzureichend geschützte Administrationskonten können Angreifern den Zugriff ermöglichen.
Nichtverfügbarkeit des Smart Homes bei einem Internetausfall
Die Verfügbarkeit von Smart-Home-Funktionen ist nicht nur eine Komfortfrage, sondern kann auch sicherheitsrelevant sein.
Ein Beispiel: Ein Heizgerät wird aus der Ferne eingeschaltet, lässt sich anschliessend wegen eines Internetausfalls aber nicht mehr über die App ausschalten. Je nach Gerät und Situation kann daraus eine gefährliche Situation entstehen.
Viele Systeme sind für bestimmte Funktionen auf Cloud-Dienste angewiesen. Fällt die Internetverbindung aus oder ist der Server des Herstellers nicht erreichbar, können diese Funktionen vorübergehend nicht mehr genutzt werden. Das betrifft beispielsweise manche Sprachsteuerungen über Amazon Alexa, Apple Siri oder Google sowie bestimmte Fernzugriffs- und Automatisierungsfunktionen.
Entscheidend ist deshalb, welche Funktionen lokal weiterarbeiten können und welche von einer funktionierenden Internetverbindung abhängig sind. Besonders bei sicherheitsrelevanten Anwendungen sollte ein Ausfall der Internetverbindung nicht dazu führen, dass grundlegende Schutz- oder Steuerungsfunktionen verloren gehen.
Ungeschützter Fernzugriff auf das Smart Home
Viele Smart-Home-Geräte sollen auch von unterwegs überwacht und gesteuert werden können. Dafür ist ein Fernzugriff erforderlich, der sowohl die Identität des Benutzers als auch die Vertraulichkeit der Kommunikation sicherstellen muss.
Ist der Fernzugriff unzureichend geschützt, können Angreifer versuchen, Passwörter zu erraten, gestohlene Zugangsdaten zu verwenden oder Sicherheitslücken auszunutzen.
Ein unverschlüsselter oder fehlerhaft abgesicherter Kommunikationskanal kann zudem dazu führen, dass vertrauliche Informationen abgefangen werden. Eine Verschlüsselung allein reicht allerdings nicht aus: Auch die Authentifizierung, die Berechtigungsvergabe und die Sicherheit der beteiligten Geräte müssen stimmen.
Ein kompromittierter Fernzugriff kann weitreichende Folgen haben. Je nach Berechtigungen lassen sich damit beispielsweise Überwachungskameras einsehen, Türschlösser steuern oder Einstellungen der Haustechnik verändern.
Was ist zu tun? Massnahmen für ein sicheres Smart Home
Ein wirksamer Schutz entsteht nicht durch eine einzelne Sicherheitsmassnahme. Entscheidend ist das Zusammenspiel aus einem bewussten Umgang mit digitalen Diensten, einer durchdachten Netzwerkkonfiguration, vertrauenswürdigen Produkten und einer konsequenten Wartung.
1. Sicherheitsbewusstsein entwickeln
Der Nutzer spielt bei der Cybersicherheit eine zentrale Rolle. Viele Angriffe beginnen nicht mit einer komplizierten technischen Schwachstelle, sondern mit einer täuschend echt wirkenden E-Mail, einer gefälschten Anmeldeseite oder einem manipulierten Anruf.
Beim sogenannten Phishing versuchen Angreifer, Benutzer zur Preisgabe von Passwörtern oder anderen vertraulichen Informationen zu bewegen. Social Engineering bezeichnet allgemein die gezielte Manipulation von Menschen, um Zugang zu Systemen oder Informationen zu erhalten.
Deshalb sollten einige grundlegende Regeln beachtet werden:
- Für jeden wichtigen Online-Dienst ein eigenes, ausreichend langes Passwort verwenden. Ein Passwortmanager hilft dabei, den Überblick zu behalten.
- Wo immer möglich, die Mehr-Faktor-Authentifizierung aktivieren. Sie erschwert den Zugriff selbst dann, wenn ein Passwort gestohlen wurde.
- Bei E-Mails, Nachrichten und Anrufen, die zur Eingabe von Zugangsdaten oder zur Installation von Software auffordern, besonders vorsichtig sein.
- Anmeldebenachrichtigungen und Sicherheitsmeldungen der verwendeten Dienste beachten.
- Unbekannte Geräte, verdächtige Anmeldeversuche und ungewöhnliche Aktivitäten zeitnah überprüfen.
Wenn ein Hersteller eine Übersicht über angemeldete Geräte oder aktive Sitzungen anbietet, sollte diese Funktion genutzt werden. Unbekannte Sitzungen können häufig beendet und nicht mehr benötigte Geräte aus dem Benutzerkonto entfernt werden.
2. Das Heimnetz gezielt absichern
Ein sicher konfiguriertes Netzwerk bildet die Grundlage für den Schutz des Smart Homes. Ein Router mit aktivierter Firewall ist dabei ein wichtiger erster Schritt. Er sollte so eingerichtet sein, dass unerwünschte Verbindungen aus dem Internet grundsätzlich blockiert werden.
Zusätzlich ist es sinnvoll, das Netzwerk in getrennte Bereiche aufzuteilen. So können beispielsweise Computer und Smartphones, Smart-Home-Geräte und Geräte für Gäste in unterschiedlichen Netzwerksegmenten betrieben werden.
Diese Trennung begrenzt die Möglichkeiten eines Angreifers, sich nach einer erfolgreichen Kompromittierung innerhalb des Netzwerks weiter auszubreiten.
Dabei gilt das Prinzip der minimalen Berechtigungen: Geräte und Anwendungen sollten nur auf diejenigen Systeme zugreifen können, die sie für ihre Funktion tatsächlich benötigen.
Ein Sensor, dessen Messwerte ausschliesslich von einer lokalen Steuerung verarbeitet werden, sollte beispielsweise nicht direkt aus dem Internet erreichbar sein. Auch Administrationsoberflächen von Steuerzentralen, Kameras und Netzwerkkomponenten gehören nicht ungeschützt ins Internet.
Für viele Haushalte reicht eine sorgfältig konfigurierte Router-Firewall in Verbindung mit einer sinnvollen Netzwerktrennung als Ausgangspunkt aus. Bei umfangreichen oder besonders schützenswerten Installationen können zusätzliche Massnahmen sinnvoll sein, etwa Systeme zur Erkennung verdächtiger Netzwerkaktivitäten. Ein Virenscanner auf geeigneten Endgeräten ergänzt den Schutz, ersetzt aber weder eine sichere Netzwerkkonfiguration noch die Absicherung der Smart-Home-Geräte selbst.
3. Vertrauenswürdige Produkte und Hersteller auswählen
Die Sicherheit eines Smart Homes hängt wesentlich von der Qualität der eingesetzten Produkte ab. Neben der Funktionalität und dem Preis sollte deshalb auch die langfristige Sicherheit eines Geräts ein Auswahlkriterium sein.
Vor dem Kauf empfiehlt es sich, folgende Fragen zu klären:
- Wie lange stellt der Hersteller Sicherheitsupdates bereit?
- Wie werden bekannte Sicherheitslücken gemeldet und behoben?
- Werden sichere Authentifizierungs- und Verschlüsselungsverfahren eingesetzt?
- Welche Daten werden an externe Dienste übertragen und wo werden sie verarbeitet?
- Funktioniert das Gerät auch dann, wenn der Hersteller seinen Cloud-Dienst einstellt?
- Lassen sich unnötige Internetverbindungen und externe Zugriffe deaktivieren?
Auch Sicherheitskennzeichnungen und unabhängige Prüfungen können bei der Auswahl helfen. In Deutschland bietet beispielsweise das Bundesamt für Sicherheit in der Informationstechnik (BSI) Informationen zu IT-Sicherheit und geeigneten Schutzmassnahmen. Das BSI-Siegel beziehungsweise andere Sicherheitskennzeichnungen sind jedoch stets im konkreten Produkt- und Zertifizierungskontext zu beurteilen. Nicht jedes Kennzeichen belegt automatisch, dass ein Produkt umfassend oder dauerhaft sicher ist.
Bei professionellen Installationen können zusätzlich dokumentierte Sicherheitsanforderungen, unabhängige Prüfungen und klare Vorgaben zur Wartung sinnvoll sein.
4. Renommierte Open-Source-Communities oder bewährte Komplettsysteme
Bei der Auswahl eines Smart-Home-Systems lohnt es sich, auf etablierte Standards und gut dokumentierte Schnittstellen zu achten. Standards wie Matter können die Zusammenarbeit unterschiedlicher Geräte und Plattformen erleichtern. Das ist insbesondere dann von Vorteil, wenn Komponenten verschiedener Hersteller miteinander kommunizieren sollen.
Auch Open-Source-Software kann Vorteile bieten. Der Quellcode ist grundsätzlich einsehbar, und eine aktive Entwicklergemeinschaft kann zur Entdeckung und Behebung von Sicherheitsproblemen beitragen. Offen zugänglicher Quellcode ist allerdings kein automatischer Sicherheitsnachweis. Entscheidend sind unter anderem die Qualität der Implementierung, die Pflege des Projekts und die zeitnahe Bereitstellung von Sicherheitskorrekturen.
Alternativ kann eine integrierte Komplettlösung eines vertrauenswürdigen Herstellers sinnvoll sein. Sie kann die Verwaltung und Wartung vereinfachen, führt aber unter Umständen zu einer stärkeren Abhängigkeit von einem Anbieter.
Die Wahl zwischen einem offenen System und einer Komplettlösung sollte deshalb nicht allein anhand der technischen Möglichkeiten erfolgen. Ebenso wichtig sind die langfristige Wartbarkeit, die Update-Politik, die Transparenz und die Möglichkeit, das System bei Bedarf zu erweitern oder zu ersetzen.
5. Software regelmässig aktualisieren
Software-Updates gehören zu den wichtigsten Massnahmen gegen bekannte Sicherheitslücken. Hersteller veröffentlichen Aktualisierungen, um Fehler zu beheben, Schwachstellen zu schliessen und die Sicherheit ihrer Produkte zu verbessern.
Deshalb sollten Router, Smart-Home-Zentralen, Kameras, Netzwerkkomponenten und andere vernetzte Geräte regelmässig auf verfügbare Updates geprüft werden. Wo möglich, können automatische Sicherheitsupdates aktiviert werden.
Wichtig ist dabei nicht nur die Aktualisierung einzelner Geräte. Auch die Apps auf Smartphones, die Betriebssysteme der verwendeten Computer und die Firmware der Netzwerkkomponenten müssen berücksichtigt werden.
Geräte, für die keine Sicherheitsupdates mehr bereitgestellt werden, stellen ein besonderes Risiko dar. Sie sollten nach Möglichkeit ersetzt oder zumindest so weit wie möglich vom übrigen Netzwerk isoliert werden.
Vor grösseren Aktualisierungen einer komplexen Installation empfiehlt es sich, die Konfiguration zu sichern und die Wiederherstellung zu planen. So lassen sich mögliche Probleme nach einem Update leichter beheben.
6. Lokale Funktionen und einen sicheren Ausfallbetrieb vorsehen
Ein intelligentes Zuhause sollte auch dann möglichst zuverlässig funktionieren, wenn die Internetverbindung oder ein externer Cloud-Dienst ausfällt.
Dafür lohnt es sich, bereits bei der Planung zwischen lokalen und cloudabhängigen Funktionen zu unterscheiden. Wo es technisch und wirtschaftlich sinnvoll ist, sollten zentrale Automatisierungen lokal ausgeführt werden. So können beispielsweise Beleuchtung, Heizungsregelung oder einfache Zeitprogramme unabhängig von einer externen Serververbindung weiterarbeiten.
Besonders wichtig ist der sichere Ausfallbetrieb. Geräte sollten bei Kommunikationsproblemen nicht in einen gefährlichen Zustand wechseln. Eine Steuerung sollte beispielsweise nicht allein deshalb dauerhaft eingeschaltet bleiben, weil eine App oder ein Cloud-Dienst nicht mehr erreichbar ist. Ein eingeschaltetes Bewässerungssystem muss sich beispielsweise bei Nicht-Verfügbarkeit der Cloud-Steuerung selbstständig wieder abschalten.
Für sicherheitskritische Funktionen sind die technischen Möglichkeiten des jeweiligen Geräts entscheidend. Unabhängige Schutzmechanismen, geeignete Grenzwerte und manuelle Bedienmöglichkeiten können helfen, Risiken zu begrenzen.
Auch ein lokaler Zugriff auf die Steuerung kann sinnvoll sein. Damit bleibt die Bedienung zumindest innerhalb des Hauses möglich, selbst wenn der Internetzugang ausfällt.
7. Den Fernzugriff konsequent absichern
Der Fernzugriff sollte nur dann aktiviert werden, wenn er tatsächlich benötigt wird. Nicht benötigte Fernzugriffsfunktionen sollten deaktiviert bleiben.
Ist ein Fernzugriff erforderlich, sollte er ausschliesslich über sichere Verfahren erfolgen. Dazu gehören eine verschlüsselte Kommunikation, eine zuverlässige Authentifizierung und eine restriktive Vergabe von Zugriffsrechten.
Wo möglich, sollte die Mehr-Faktor-Authentifizierung verwendet werden. Direkte Portweiterleitungen auf Kameras, Steuerzentralen oder andere Smart-Home-Geräte sollten vermieden werden, sofern keine zwingende technische Notwendigkeit besteht.
Eine weitere Möglichkeit ist ein sicher konfigurierter VPN-Zugang zum Heimnetz. Damit wird ein geschützter Zugang eingerichtet, über den berechtigte Benutzer auf interne Systeme zugreifen können. Allerdings muss auch der VPN-Zugang selbst abgesichert und aktuell gehalten werden.
Zusätzlich empfiehlt es sich, Benutzerkonten mit unterschiedlichen Berechtigungen einzurichten. Nicht jeder Nutzer benötigt Administratorrechte. Ein eingeschränkter Zugang reduziert die möglichen Auswirkungen eines kompromittierten Kontos.
8. Daten schützen und regelmässig Sicherungskopien erstellen
Smart-Home-Systeme erfassen teilweise sensible Informationen über den Alltag ihrer Bewohner. Dazu gehören beispielsweise Videobilder, Bewegungsmuster, Anwesenheitszeiten oder Informationen über die Nutzung einzelner Räume.
Deshalb sollte bereits bei der Auswahl der Geräte geprüft werden, welche Daten tatsächlich erfasst und gespeichert werden. Informationen und Funktionen, die nicht benötigt werden, sollten deaktiviert werden. Ebenso sinnvoll ist es, Speicherfristen zu begrenzen und unnötige Datenübertragungen an externe Dienste zu vermeiden.
Auch die Sicherung wichtiger Konfigurationsdaten ist empfehlenswert. Dazu gehören beispielsweise Einstellungen der Smart-Home-Zentrale, Automatisierungsregeln und Netzwerk-Konfigurationen.
Sicherungskopien sollten so aufbewahrt werden, dass sie bei einem Angriff nicht ohne Weiteres ebenfalls verändert oder gelöscht werden können. Je nach System kann dafür eine getrennte Speicherung oder ein Offline-Backup sinnvoll sein. Die Wiederherstellung sollte gelegentlich getestet werden, damit die Sicherung im Ernstfall tatsächlich nutzbar ist.
Fazit: Sicherheit muss von Anfang an mitgedacht werden
Ein Smart Home kann den Alltag erheblich erleichtern. Mit zunehmender Vernetzung steigen jedoch auch die Anforderungen an die Sicherheit. Dabei geht es nicht nur um den Schutz persönlicher Daten, sondern ebenso um die Verfügbarkeit, Zuverlässigkeit und sichere Steuerung der Haustechnik.
Die wichtigsten Massnahmen lassen sich in wenigen Grundsätzen zusammenfassen: Vertrauenswürdige und langfristig gepflegte Produkte auswählen, Software aktuell halten, Benutzerkonten konsequent schützen, das Heimnetz sinnvoll segmentieren und unnötige Zugriffe aus dem Internet vermeiden.
Ebenso wichtig ist eine durchdachte Architektur. Lokale Steuerungsfunktionen, sichere Ausfallzustände und manuelle Bedienmöglichkeiten können verhindern, dass ein Internet- oder Cloud-Ausfall zu einem Sicherheitsproblem wird.
Absolute Sicherheit gibt es auch im Smart Home nicht. Das Risiko lässt sich jedoch erheblich reduzieren, wenn technische Schutzmassnahmen, regelmässige Wartung und ein bewusstes Nutzerverhalten zusammenspielen.
Ein sicheres Smart Home ist nicht einfach ein vernetztes Zuhause mit einer Firewall. Es ist ein System, dessen Sicherheit bei der Planung beginnt und während des gesamten Betriebs berücksichtigt wird.