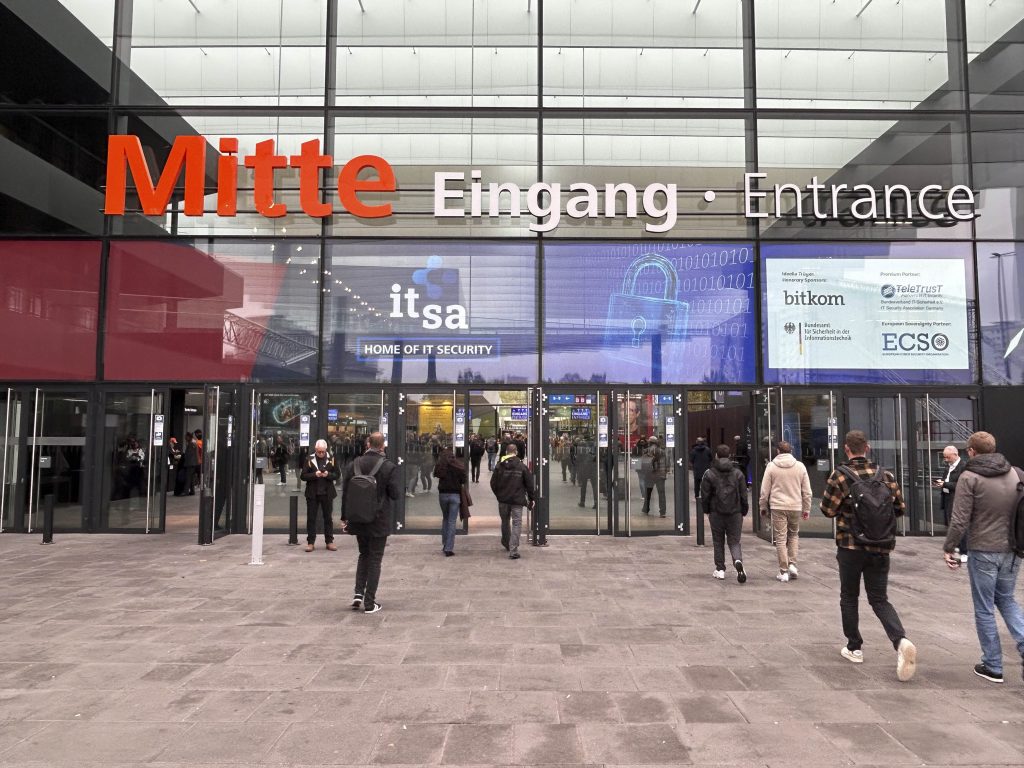
Die it-sa ist eine jährliche Konferenz und Messe zur Sicherheit in der Informationstechnologie, die in Nürnberg stattfindet. Sie richtet sich an IT-Anwender in Unternehmen und Verwaltung. Obwohl private Nutzer nicht im Fokus der ausstellenden Unternehmen stehen, sind einige Themen dennoch relevant. In diesem Jahr dreht sich viel um Künstliche Intelligenz als Technik zur Arbeitsvereinfachung, aber auch für den Netzschutz, und um die neue EU-Verordnung „Cyber Resilience Act“ für cybersichere Produkte und Software in Datennetzen von Unternehmen, Verwaltungen und im Smart Home.
Mit der Cyberresilienz-Verordnung zu sicheren Smart-Home-Geräten
Der Cyber Resilience Act (CRA) ist eine 2024 vom EU-Parlament beschlossene Verordnung, die Hersteller von vernetzten Geräten und Software zur Sicherheit ihrer Produkte verpflichtet.
Unter diese neue Verordnung fallen damit auch die Sensoren, Aktoren und Steuergeräte für Smart-Home-Installationen sowie die Netzwerkkomponenten, die diese verbinden. Ab Dezember 2027 dürfen in Europa nur noch Produkte in Verkehr gebracht werden, die nach den Grundsätzen „Security by Design“ für einen sicheren Betrieb entwickelt wurden. Dazu gehört, dass der Zugriff auf diese Geräte nur durch berechtigte Anwender erfolgen darf. Die verwendete Software muss detailliert aufgelistet werden, und bei Schwachstellen muss der Hersteller umgehend Updates („Patches“) bereitstellen.
Heute muss ein Anwender von Smart-Home-Technik den Sicherheitsversprechen des Herstellers vertrauen. Mit dem CRA entsteht eine rechtliche Verpflichtung, sichere Produkte zu liefern. Sind damit alle Cybersecurity-Probleme gelöst?
Der Betreiber einer intelligenten Haussteuerung kann sich auf die Sicherheit der Produkte verlassen, allerdings schützt ihn dies nicht vor erfolgreichen Cyberangriffen:
- Neu entdeckte Schwachstellen können Hackern das Eindringen ermöglichen. Der Betreiber des Smart Home muss sicherstellen, dass alle Komponenten aktuelle, sichere Software verwenden.
- Ein sicheres Produkt kann durch Fehler in der Konfiguration unsicher werden. Der Betreiber muss wissen, welche Änderungen an den Einstellungen keine negativen Folgen für die Sicherheit der Anlage haben.
- Auch wenn alle Komponenten sicher sind, kann die Gesamtarchitektur Schwachstellen aufweisen. Beispielsweise würde das Fehlen elementarer Schutzfunktionen wie einer Firewall zum Internet das Eindringen ins Smart Home erleichtern.
Fazit: Mit dem CRA ist der EU ein wichtiger Schritt zu sicheren Datennetzen und Anwendungen gelungen. Der Betreiber von Smart-Home-Anlagen kann sich künftig darauf verlassen, dass die eingesetzten Produkte den aktuellen Sicherheitsstandards der Informationstechnik entsprechen. Er muss allerdings die notwendige Sorgfalt bei Verwendung und Betrieb aufbringen, um diesen Vorteil nicht zu verspielen.
Agentische KI
Die Nutzung von Künstlicher Intelligenz schreitet schnell voran. Neben der Anwendung als intelligente Suchmaschine gewinnen KI-Agenten rasch an Bedeutung. Diese autonom agierenden Programme übernehmen eine vom Anwender vergebene Aufgabe.
Heute werden häufig KI-Agenten eingesetzt, um E-Mails zu analysieren und Spam auszufiltern. Auch ein Nutzer kann sich heute einen KI-Agenten einrichten, der seine Mails nach weiteren Gesichtspunkten sortiert und ihn bei der Bearbeitung unterstützt. So kann „er“ beispielsweise:
- auf wichtige und zeitkritische Mails hinweisen,
- Antworten formulieren,
- unkritische Mails beantworten,
- angefragte Entscheidungen treffen,
- Aktivitäten per Mail initiieren.
In dieser Liste nimmt die Befugnis des KI-Agenten von oben nach unten zu. Um den letzten Punkt zu veranschaulichen, hier ein Beispiel: Ein Mitarbeiter eines Unternehmens stimmt sich per Mail mit seinem Chef zu einer Dienstreise ab. Der KI-Agent veranlasst daraufhin per Mail die Buchung von Flug und Hotelzimmer. Dem Nutzen müssen hier die Risiken gegenübergestellt werden. Wer trägt die Verantwortung für Fehler von KI-Agenten? Die Abwägung von Nutzen und Risiko und die daraus folgenden Empfehlungen für den Einsatz von KI waren Schwerpunktthema vieler Beiträge.
Wir werden schon sehr bald KI-Agenten auch im Smart Home sehen. Grundsätzlich ist das schon heute möglich, beispielsweise mit Claude und OpenClaw. Ich möchte dies an einem Beispielszenario veranschaulichen: Ihr Besuch ist ganz begeistert von Ihrem Essen und interessiert sich für das Kochrezept. Ein KI-Agent könnte das Video aus der Küche auswerten und die Beschreibung von Zutaten und Zubereitung direkt an den Gast senden. Das klingt sehr futuristisch, doch solche Anwendungen werden sich in den nächsten Jahren etablieren. Wir sollten uns schon heute mit der Frage beschäftigen, wo wir die Grenzen bei der Delegation von Aufgaben an intelligente Instanzen ziehen möchten.
Fazit
Besuche auf Messen und Konferenzen und die Gespräche mit Experten sind sehr inspirierend. Obwohl sich die it-sa an ein Fachpublikum aus der IT von Unternehmen und Verwaltungen richtet, sind viele Themen auch für die private Nutzung von Datentechnik relevant, was ich mit diesem Blogpost unterstreichen möchte. Der Cyber Resilience Act, der ab Dezember 2027 verbindlich gilt, sorgt für sichere Smart-Home-Produkte. KI-Agenten werden die Nutzung des Smart Home vereinfachen, die Risiken müssen dafür allerdings eingehegt werden.